AI가 경보를 분석하면 자동으로 차단하나요?
AI SIEM의 분석 결과와 자동 차단은 별개입니다. 차단이 필요하면 연동할 보안 장비·대응 도구의 지원 범위와 담당자 승인, 잘못된 차단에 대한 복구 절차를 확인해야 합니다.
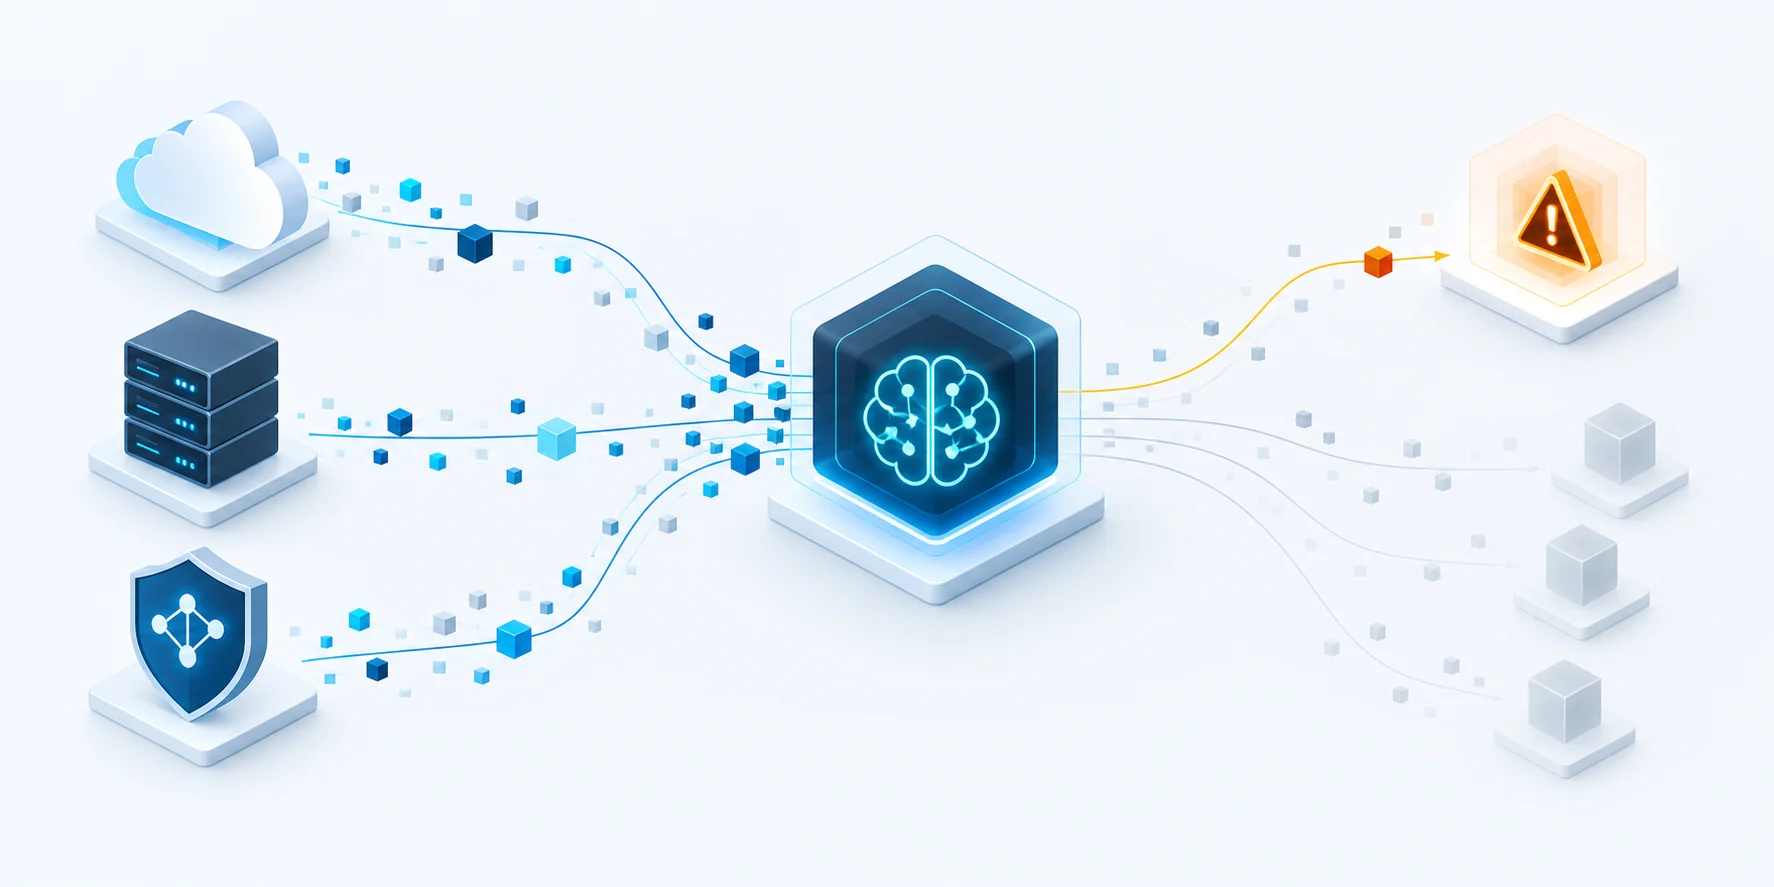
서버·네트워크·보안 장비·클라우드의 로그를 모아 공통된 분석 형식으로 정리합니다.
머신러닝 기반 분석으로 평소와 다른 행위와 이벤트를 식별해 추가 조사 대상을 검토합니다.
관련 보안 이벤트와 위협 현황을 함께 살펴보고 개별 경보의 맥락을 파악하도록 지원합니다.
경보 우선순위와 연관 분석 결과를 바탕으로 담당자가 조사와 대응 순서를 결정하도록 지원합니다.
AI SIEM의 분석 결과와 자동 차단은 별개입니다. 차단이 필요하면 연동할 보안 장비·대응 도구의 지원 범위와 담당자 승인, 잘못된 차단에 대한 복구 절차를 확인해야 합니다.
실제 운영 로그와 기존 경보를 기준으로 평가 기간과 판정 기준을 먼저 정합니다. 오탐 수뿐 아니라 놓친 위협과 조사 소요 시간을 함께 비교해야 AI SIEM의 운영 효과를 판단할 수 있습니다.
수집 대상 제품·버전, 로그 형식과 전송 방식별 확인이 필요합니다. 기존 관제·티켓·대응 도구와의 연동은 현재 구성과 원하는 업무 흐름을 기준으로 지원 범위를 검토해야 합니다.