가동 중인 설비 PC에 바로 적용할 수 있나요?
GuardLine은 설비별 사전 검증 후 적용 범위를 정해야 합니다. 운영체제·제어 프로그램·주변기기 호환성과 에이전트 부하·재부팅 필요 여부를 확인하고 생산 점검 일정에 맞춰 적용합니다.
USB, 스마트폰과 무선 네트워크 등 외부 매체의 사용을 보안 정책에 따라 통제합니다.
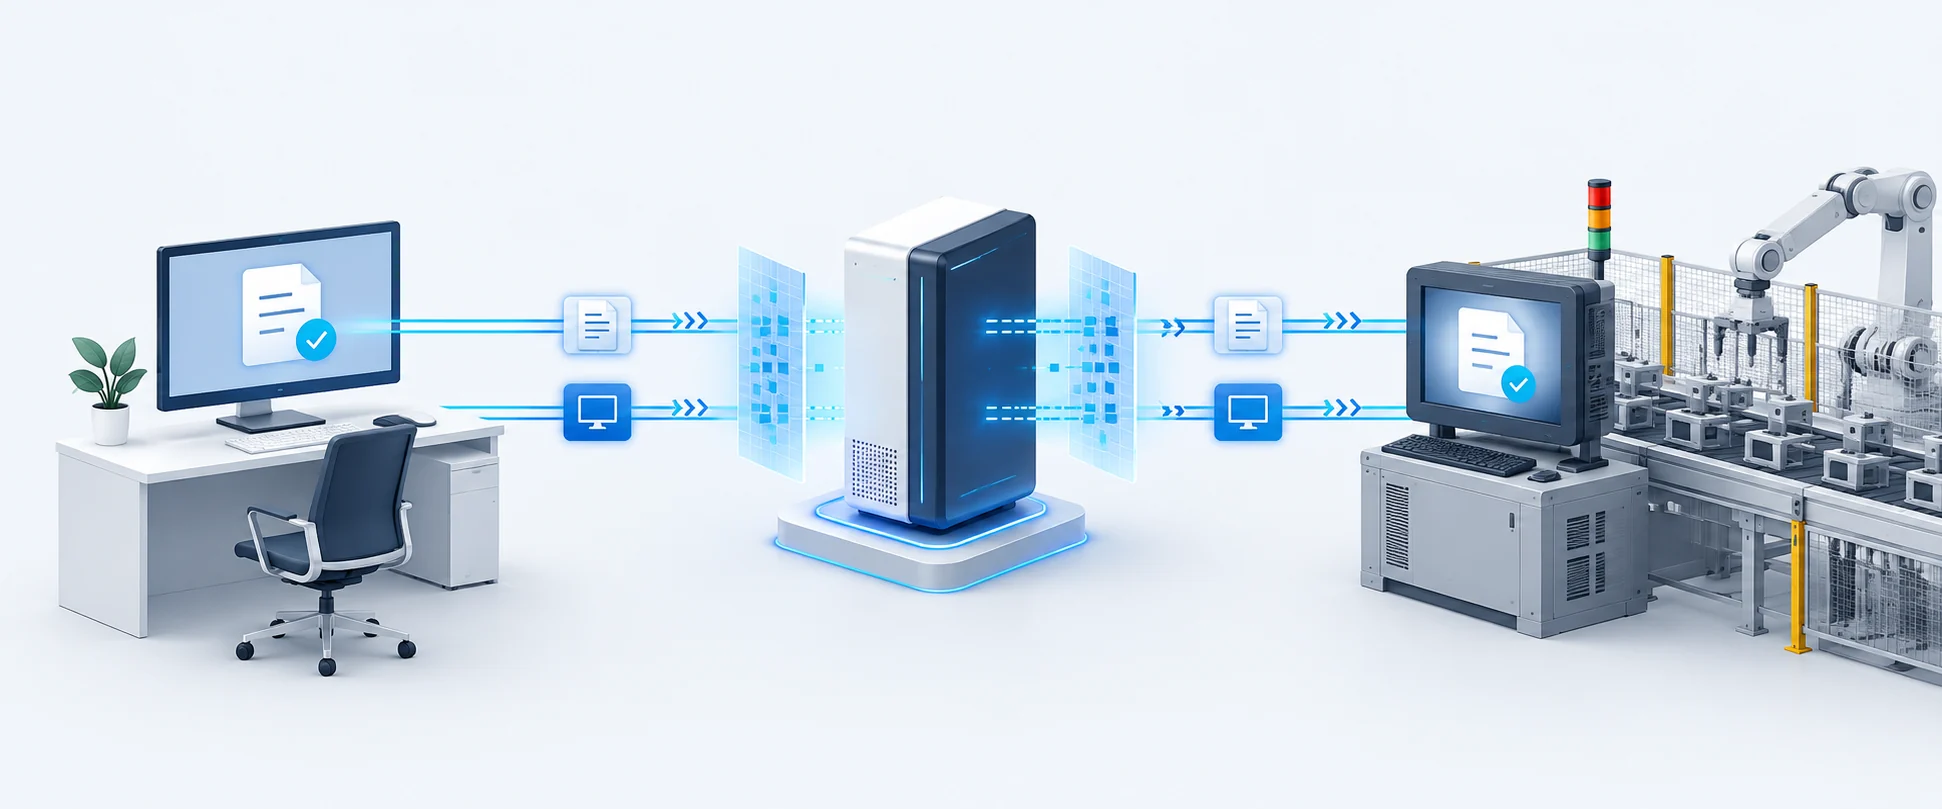
오피스와 관제실에서 GuardView로 설비 PC에 원격 접근해 작업하도록 지원하며, 원격 운영 시스템(ROS)과의 연계 범위를 검토합니다.
오피스 PC와 설비 PC 사이에서 이동하는 파일의 악성코드 감염 여부를 점검합니다.
생산 설비의 작업 특성에 맞춰 매체 사용, 파일 이동과 원격 제어 정책을 검토하고 적용합니다.
GuardLine은 설비별 사전 검증 후 적용 범위를 정해야 합니다. 운영체제·제어 프로그램·주변기기 호환성과 에이전트 부하·재부팅 필요 여부를 확인하고 생산 점검 일정에 맞춰 적용합니다.
원격 제어는 설비 접근을, 파일 검역은 반입 파일의 악성코드 여부를 다룹니다. 원격으로 작업하더라도 파일이 생산망으로 이동한다면 별도의 검역과 매체 정책이 필요합니다.
설비 PC는 제어 프로그램과 생산 공정의 연속성을 함께 고려해야 합니다. 일괄 차단보다 필수 장치와 파일 이동 경로를 먼저 파악하고, 실제 공정에 미치는 영향을 검증해 허용 범위를 정하는 것이 좋습니다.